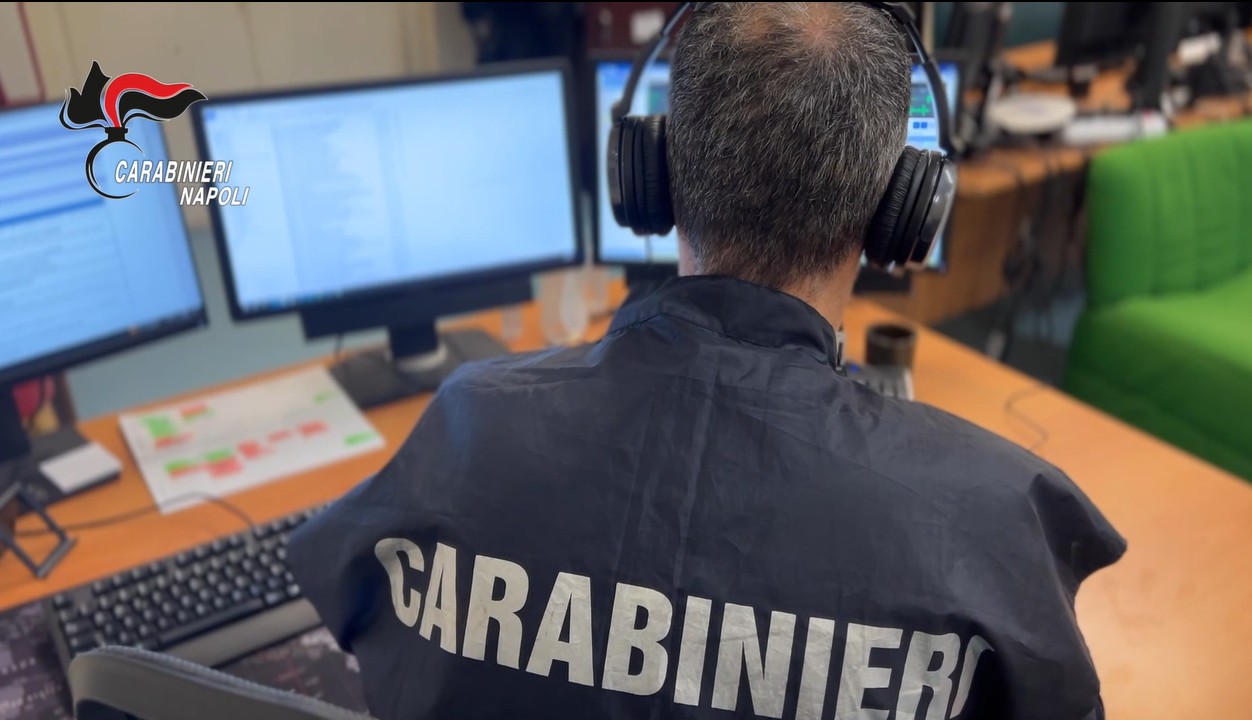
NAPOLI — Un’organizzazione criminale ben strutturata, capace di agire con metodi tecnologici raffinati e con un obiettivo chiaro: svuotare i conti correnti di ignari cittadini, in gran parte anziani, attraverso raggiri digitali altamente sofisticati. È lo scenario emerso dall’indagine condotta dai Carabinieri della Compagnia di Giugliano in Campania, coordinata dalla Procura della Repubblica di Napoli Nord, che ha portato nella mattinata di oggi all’esecuzione di un’ordinanza di custodia cautelare nei confronti di undici persone: dieci sono finite in carcere, una agli arresti domiciliari.
Gli indagati sono accusati, a vario titolo, di associazione per delinquere, truffa, ricettazione, nonché di indebito utilizzo e falsificazione di strumenti di pagamento diversi dal contante. A inchiodarli, un’inchiesta meticolosa che ha visto la collaborazione attiva non solo dei militari dell’Arma, ma anche di importanti realtà del sistema bancario e commerciale, come American Express, Poste Italiane, Intesa Sanpaolo, UniCredit, PayPal, BNP Paribas e la catena Leroy Merlin.
Il cuore del raggiro: spoofing e phishing su scala industriale
La tecnica al centro delle truffe è il cosiddetto spoofing, un inganno digitale in cui il truffatore simula il numero telefonico di un istituto di credito per contattare la vittima. L’obiettivo? Indurla a credere di trovarsi di fronte a un vero operatore bancario. Le telefonate, estremamente convincenti, venivano precedute da messaggi di phishing contenenti finti addebiti o avvisi di sicurezza, corredati da link che rimandavano a copie fedeli dei portali delle banche.
Ma non si trattava di colpi improvvisati. L’organizzazione agiva con un approccio sistematico: acquistava nel Dark Web database contenenti informazioni personali e bancarie — generalità, recapiti, dati sensibili — e li utilizzava per selezionare le potenziali vittime. La scelta cadeva spesso su persone anziane, considerate più vulnerabili e meno avvezze alla tecnologia, quindi più facili da manipolare.
Una volta ottenuta la fiducia della vittima, i truffatori riuscivano a farsi consegnare codici PIN, numeri di carta e soprattutto gli OTP (One Time Password), l’elemento chiave per completare operazioni bancarie online. I conti così violati venivano rapidamente prosciugati.
La catena degli acquisti e la rete di ricettatori
I proventi delle truffe non finivano direttamente in conti cifrati o criptovalute, come spesso avviene nei crimini informatici, ma venivano reinvestiti immediatamente nell’acquisto di beni tangibili. Gli indagati utilizzavano i dati bancari carpiti per effettuare costosi ordini online sul sito di Leroy Merlin, acquistando materiale edile e tecnologico di alto valore: trapani professionali, condizionatori, caldaie, cavi elettrici e altri prodotti facilmente rivendibili.
I beni venivano ritirati quasi immediatamente dal punto vendita di Giugliano in Campania, grazie a una rete di “corrieri” compiacenti e poi immessi sul mercato parallelo attraverso canali di ricettazione già collaudati.
Oltre a questo modus operandi, l’organizzazione riusciva anche a convincere alcune vittime, già colpite o ancora in possesso di parte dei loro risparmi, a effettuare bonifici su conti correnti intestati a prestanome, con la falsa motivazione di mettere al sicuro il denaro residuo da un presunto attacco informatico in corso.
Un’organizzazione ben strutturata, operativa ogni giorno
Le indagini hanno fatto emergere la quotidianità operativa del gruppo criminale. I membri agivano con disciplina, precisione e una sorprendente sicurezza di sé, convinti di poter operare impunemente grazie all’anonimato garantito dalle comunicazioni digitali e dalla distanza fisica dalle vittime. Ma è proprio questo presunto anonimato ad averli traditi: i Carabinieri sono riusciti a ricostruire dettagliatamente l’intera filiera del crimine, individuando responsabilità e ruoli all’interno dell’organizzazione.
I risultati dell’indagine
Nel corso dell’inchiesta sono stati accertati ventidue episodi di truffa consumata, mentre numerosi tentativi sono stati sventati in tempo grazie all’intervento tempestivo delle forze dell’ordine. Durante le perquisizioni sono stati sequestrati sistemi informatici utilizzati per mettere a segno le frodi, oltre a denaro contante e orologi di pregio, per un valore complessivo stimato superiore a 150 mila euro.
Un campanello d’allarme per le istituzioni e la società
Il quadro che emerge dall’operazione non è soltanto quello di un’attività criminale redditizia e ben organizzata, ma anche di un fenomeno sociale preoccupante. L’abile manipolazione psicologica delle vittime e l’uso disinvolto di tecnologie digitali per ingannarle indicano un livello di pericolosità crescente nelle frodi informatiche. In questo senso, l’indagine rappresenta anche un monito per le istituzioni, per il sistema bancario e per l’intera società civile: la tutela delle fasce più deboli, in particolare degli anziani, non può più essere considerata solo una questione privata o familiare, ma un fronte cruciale della sicurezza pubblica.
Gli investigatori sottolineano l’importanza della collaborazione tra forze dell’ordine, aziende e cittadini nella prevenzione di queste forme di crimine. La stretta sinergia tra i Carabinieri, le aziende coinvolte e gli istituti bancari ha permesso di sventare una rete criminale che operava con efficienza industriale, ma anche di accendere un riflettore su un pericolo ancora troppo sottovalutato.
L’inchiesta ora prosegue per chiarire eventuali ulteriori responsabilità e ricostruire altri episodi ancora al vaglio degli inquirenti. Ma il messaggio è chiaro: anche dietro un numero di telefono apparentemente sicuro può nascondersi una truffa. E per contrastarla servono attenzione, consapevolezza e una risposta decisa da parte dello Stato.