L’Europa si trova a fare i conti con una nuova dimensione della minaccia informatica, nella quale gli attacchi non puntano necessariamente a provocare danni materiali immediati, ma possono generare disordine, alimentare la percezione di insicurezza e mettere sotto pressione infrastrutture e servizi essenziali. È in questo contesto che si inserisce l’indagine avviata dalle agenzie di sicurezza europee sui ripetuti allarmi bomba che, nel corso della settimana, hanno interessato decine di voli e diversi scali del continente.
L’ipotesi che gli investigatori stanno approfondendo è quella di una possibile matrice russa. A riferirlo è il Financial Times, che cita funzionari dell’intelligence a conoscenza dell’attività investigativa. I servizi europei stanno lavorando in coordinamento per ricostruire la provenienza delle comunicazioni, individuare gli autori e verificare eventuali collegamenti tra i diversi episodi.
Per una parte degli apparati di intelligence, la pista riconducibile ad ambienti filorussi rappresenterebbe al momento una delle spiegazioni più plausibili. A sostegno di questa ipotesi vengono considerati il contesto geopolitico, le modalità operative, alcuni precedenti e i primi elementi raccolti durante le verifiche. Ma la prudenza resta indispensabile: individuare una possibile matrice non significa aver identificato i responsabili, né tantomeno aver dimostrato un coinvolgimento diretto delle autorità russe.
La pista filorussa e il nodo delle responsabilità
Tra gli scenari esaminati c’è quello di un’azione condotta da attivisti vicini alle posizioni del Cremlino oppure da gruppi hacker che operano nell’area dell’influenza russa. Si tratta di una distinzione tutt’altro che secondaria. Nel panorama delle operazioni informatiche contemporanee, infatti, il rapporto tra gruppi indipendenti, reti di attivisti, organizzazioni criminali e apparati statali può assumere forme difficili da ricostruire.
Un gruppo può agire per iniziativa propria, condividendo obiettivi e orientamento politico di un governo, oppure beneficiare di incoraggiamento, protezione e sostegno senza ricevere necessariamente ordini diretti. Esiste poi l’eventualità di operazioni condotte da soggetti formalmente autonomi, ma inseriti in circuiti che intrattengono rapporti con strutture di intelligence.
È proprio questo intreccio a rendere particolarmente complessa l’attribuzione. Anche qualora venisse dimostrato che gli autori appartengono ad ambienti filorussi, resterebbe da stabilire se i servizi segreti russi abbiano avuto un ruolo nell’organizzazione, nell’autorizzazione o nel sostegno delle iniziative.
I funzionari europei citati dal Financial Times sottolineano che il percorso investigativo è ancora lungo e che non si può escludere la possibilità di non arrivare mai a un’attribuzione definitiva. La raccolta degli elementi tecnici, l’analisi delle comunicazioni e il confronto tra le informazioni disponibili nei diversi Paesi saranno determinanti per comprendere se gli episodi siano riconducibili a un’unica regia oppure a iniziative separate.
Email anonime, account compromessi e una strategia di destabilizzazione
Un elemento che emerge dalle prime ricostruzioni riguarda la distribuzione geografica delle comunicazioni. Le minacce sono state trasmesse attraverso numerosi account anonimi, riconducibili a differenti aree del mondo. Una delle email sarebbe stata rintracciata in Colombia. Molti messaggi, inoltre, erano redatti nella lingua del Paese destinatario, un accorgimento che potrebbe indicare una preparazione mirata delle comunicazioni e la volontà di rendere più difficile l’individuazione della loro origine.
Il contenuto di un messaggio inviato ai media irlandesi offre ulteriori elementi sulle modalità operative rivendicate dagli autori. Nell’email, trasmessa nella giornata di ieri, i mittenti sostenevano di aver sperimentato il cosiddetto multithreading, dichiarando anche di aver reclutato residenti europei e di aver ottenuto accesso a dispositivi, server e account compromessi.
Si tratta di affermazioni che devono ancora essere verificate dagli investigatori e che, allo stato attuale, non costituiscono una prova dell’effettiva capacità operativa del gruppo. Tuttavia, il riferimento al coinvolgimento di persone presenti nei diversi Paesi e all’utilizzo di infrastrutture digitali compromesse apre uno scenario particolarmente delicato.
La possibilità di sfruttare account sottratti a terzi, server distribuiti in più giurisdizioni e identità digitali difficilmente riconducibili ai loro utilizzatori effettivi consente infatti di moltiplicare i punti di origine apparenti di un’operazione. Una tecnica che può complicare le indagini, frammentare le tracce informatiche e rallentare la cooperazione giudiziaria internazionale.
Il risultato, indipendentemente dalla reale capacità degli autori di mettere in atto attentati, è già significativo sul piano della sicurezza: ogni segnalazione deve essere trattata con la necessaria attenzione, gli scali devono attivare le procedure di verifica e le autorità sono costrette a impiegare risorse per escludere la presenza di pericoli concreti.
Gli investigatori, secondo le informazioni riportate dal quotidiano britannico, non ritengono al momento che i responsabili rappresentino una minaccia reale per l’aviazione europea. La valutazione non ridimensiona però la gravità del fenomeno. Anche un allarme privo di fondamento può provocare ritardi, modifiche operative, controlli straordinari e disagi per migliaia di passeggeri, oltre a incidere sulla fiducia dei cittadini nella sicurezza dei collegamenti.
Il precedente di Fiumicino e il nome di Male State
Tra gli episodi finiti sotto la lente degli investigatori figura anche una minaccia indirizzata giovedì all’aeroporto di Roma Fiumicino. La comunicazione era stata attribuita al gruppo nazionalista russo Male State, un’organizzazione conosciuta per le proprie posizioni radicali e per precedenti iniziative di propaganda e intimidazione.
Il fondatore del gruppo, Vladislav Pozdnyakov, ha tuttavia negato che l’organizzazione sia responsabile della minaccia. Una smentita che non chiude la questione, ma impone di distinguere tra una rivendicazione, un’attribuzione circolata nelle prime fasi dell’indagine e una responsabilità effettivamente dimostrata.
Il nome di Male State era già comparso in precedenti episodi che avevano interessato il settore aeroportuale. Secondo Vidas Ksanas, responsabile della sicurezza degli aeroporti lituani, il gruppo, oppure soggetti che dichiaravano di agire in suo nome, aveva già trasmesso in passato diverse minacce di bomba contro gli scali del Paese.
Il precedente più rilevante risale all’ottobre 2023, quando oltre 1.500 falsi allarmi presero di mira scuole e asili in Lituania. Una campagna di segnalazioni che costrinse le autorità a gestire un’emergenza su vasta scala, con conseguenze sull’organizzazione delle attività scolastiche e sull’impiego delle forze di sicurezza.
Vilnius attribuì l’operazione a un attore statale, senza identificarlo pubblicamente. Negli ambienti dell’intelligence, tuttavia, la responsabilità venne ricondotta ad attivisti russi, ritenuti probabilmente incoraggiati dai servizi del Cremlino.
La somiglianza tra alcuni elementi dei precedenti e gli episodi più recenti rappresenta un motivo di approfondimento per gli investigatori, ma non basta a dimostrare l’esistenza di una regia comune. Le tecniche di intimidazione possono essere imitate e riproposte da gruppi diversi, anche senza un coordinamento diretto.
L’attacco informatico alla società della Galleria del Brennero
Mentre le autorità europee cercano di ricostruire la provenienza delle minacce agli aeroporti, un altro episodio ha interessato un’infrastruttura strategica per i collegamenti tra Italia e Austria.
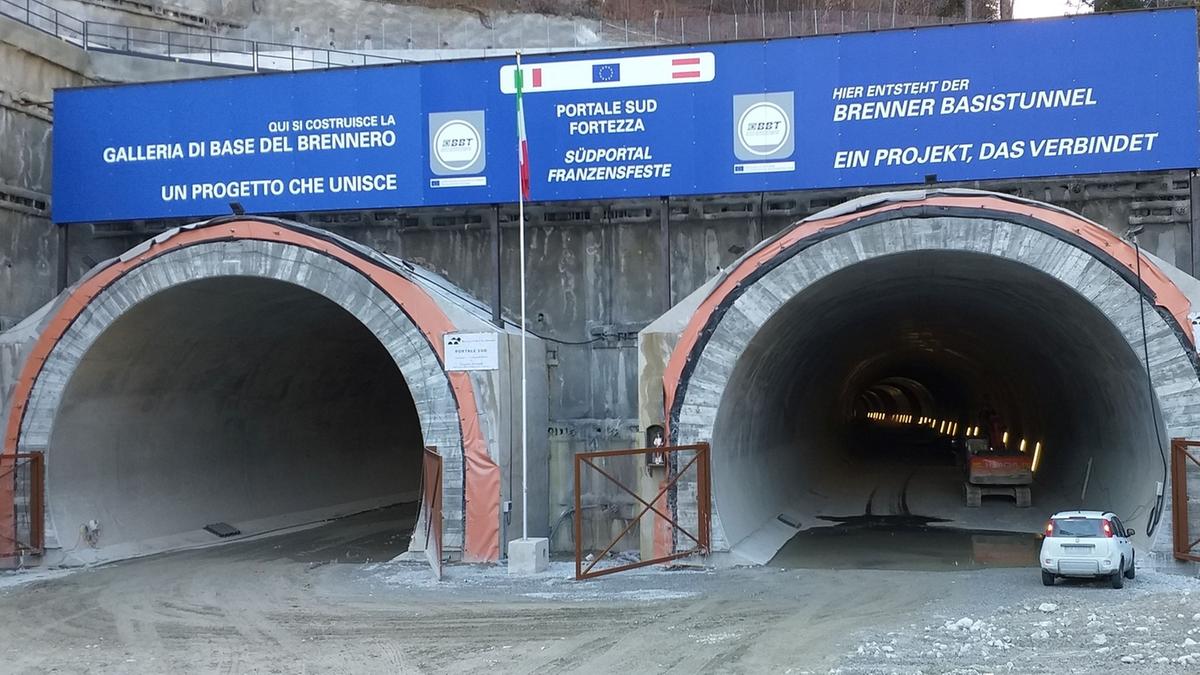
Un attacco informatico ha infatti colpito Bbt Se, la società responsabile della realizzazione della Galleria di base del Brennero, il grande collegamento ferroviario sotterraneo destinato a rafforzare la connessione tra i due Paesi e a ridisegnare il trasporto ferroviario lungo l’asse del corridoio scandinavo-mediterraneo.
La notizia è stata riportata dal quotidiano austriaco Tiroler Tageszeitung. Secondo quanto emerso, soggetti non autorizzati sarebbero riusciti ad accedere a dati raggiungibili attraverso Internet. L’incursione è stata individuata dalla società, che ha immediatamente attivato le procedure previste per la gestione degli incidenti informatici.
I sistemi interessati sono stati isolati per circoscrivere l’evento e impedire eventuali ulteriori accessi. Parallelamente sono state avviate analisi forensi, necessarie per ricostruire le modalità dell’intrusione, individuare i punti di accesso utilizzati e verificare quali informazioni possano essere state effettivamente raggiunte o sottratte.
Secondo le prime informazioni disponibili, l’attacco non avrebbe avuto conseguenze sulle attività operative della società. Non risultano, sulla base degli elementi riportati, interruzioni dei servizi o ripercussioni sulla gestione delle attività legate alla realizzazione dell’opera.
Resta tuttavia da chiarire la portata dell’incursione. L’accesso non autorizzato a dati e sistemi informatici può avere conseguenze differenti a seconda della natura delle informazioni coinvolte, dei privilegi ottenuti dagli aggressori e dell’eventuale compromissione di infrastrutture digitali utilizzate per la gestione dei progetti.
Per una società impegnata nella realizzazione di un collegamento ferroviario internazionale di questa rilevanza, la protezione delle informazioni tecniche, amministrative e progettuali costituisce un aspetto essenziale della sicurezza complessiva dell’opera.
Infrastrutture strategiche, il nuovo fronte della sicurezza europea
I due episodi, quello degli allarmi bomba negli aeroporti e quello che ha interessato Bbt Se, non risultano al momento collegati da elementi investigativi. Sarebbe quindi improprio considerarli parte di un’unica operazione o attribuirli a una medesima matrice. La loro contemporaneità, tuttavia, riporta al centro una questione che riguarda l’intera architettura della sicurezza europea: la vulnerabilità delle infrastrutture essenziali di fronte a minacce che possono svilupparsi contemporaneamente nello spazio fisico e in quello digitale.
Aeroporti, reti ferroviarie, sistemi di comunicazione e piattaforme informatiche costituiscono nodi fondamentali della vita economica e sociale. La loro esposizione non dipende soltanto dalla possibilità di un attacco diretto, ma anche dalla capacità di soggetti ostili di provocare interruzioni, creare incertezza, sottrarre informazioni o costringere le autorità a concentrare risorse su emergenze che potrebbero rivelarsi prive di un fondamento materiale.
In questo quadro, il ricorso a falsi allarmi assume un significato che va oltre la semplice intimidazione. Una segnalazione di bomba può non nascondere alcun ordigno, ma è comunque sufficiente a imporre verifiche, modificare programmi di volo, mobilitare personale specializzato e coinvolgere le forze dell’ordine. Il danno, in questi casi, non è necessariamente quello provocato da un’esplosione, ma quello generato dalla capacità di interferire con il funzionamento ordinario di un sistema complesso.
Analogamente, un’intrusione informatica può non bloccare immediatamente un’infrastruttura per produrre effetti rilevanti. L’accesso a informazioni riservate, la compromissione di credenziali o la possibilità di conoscere l’organizzazione interna di un sistema possono rappresentare un vantaggio per eventuali operazioni successive.
È questa la dimensione più difficile da contrastare: una minaccia che non sempre si manifesta attraverso un danno evidente, che può sfruttare identità digitali false, reti distribuite e soggetti difficili da identificare e che richiede una cooperazione costante tra intelligence, autorità giudiziarie, forze di polizia e operatori privati.
Per l’Europa, la sfida non consiste soltanto nell’individuare chi si nasconde dietro una determinata email o un accesso informatico non autorizzato. Occorre anche sviluppare strumenti di prevenzione, capacità di risposta e procedure condivise che consentano di limitare gli effetti degli attacchi senza compromettere la continuità dei servizi essenziali.
Le indagini sugli allarmi bomba e gli accertamenti sull’incursione contro Bbt Se procedono, al momento, su binari distinti. Ma entrambi gli episodi confermano quanto la sicurezza delle infrastrutture europee sia ormai inseparabile dalla protezione dei sistemi digitali. E quanto, in uno scenario geopolitico segnato da tensioni crescenti, la capacità di distinguere tra sospetti, indizi e responsabilità accertate sia importante almeno quanto la capacità di difendersi dagli attacchi.