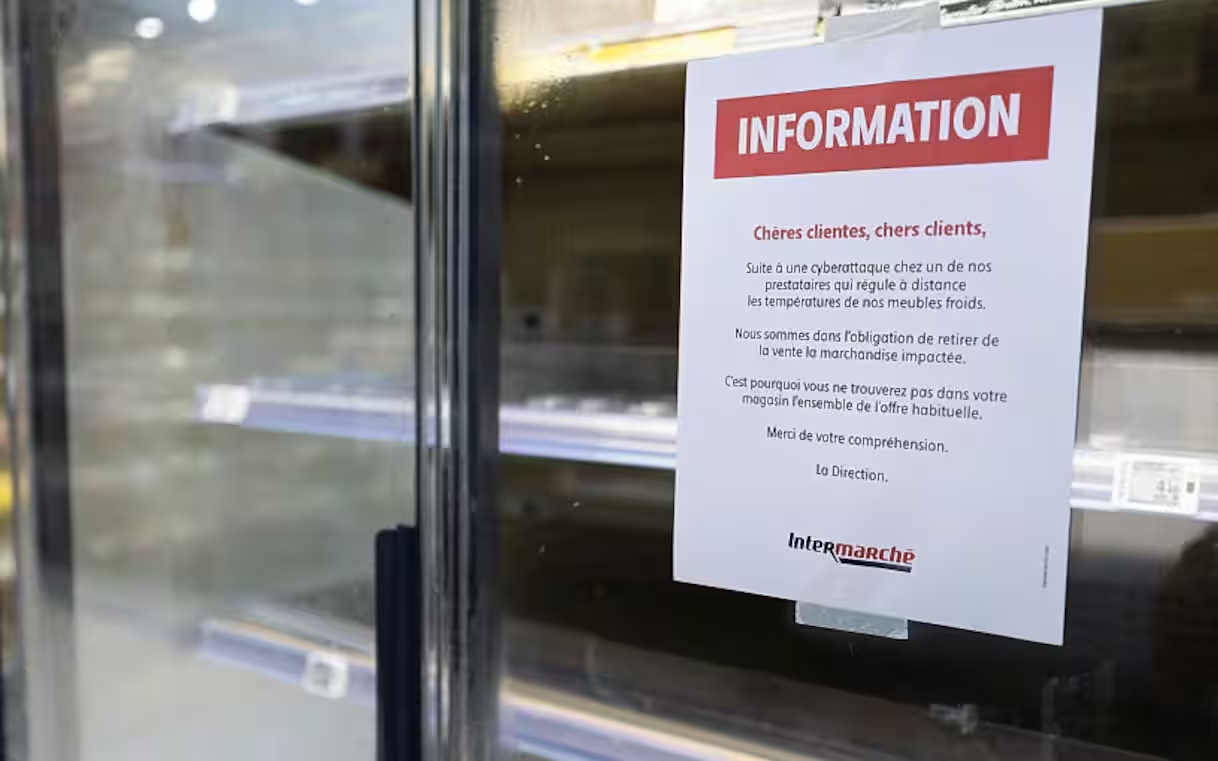
Nella notte tra l’11 e il 12 ottobre, un attacco informatico avrebbe interessato centinaia di punti vendita in Francia, provocando anomalie negli impianti frigoriferi e compromettendo la conservazione di ingenti quantità di alimenti freschi e surgelati. Il meccanismo descritto nelle prime ricostruzioni è tanto semplice nella sua apparente essenzialità quanto grave nelle conseguenze: la manipolazione da remoto dei controlli elettronici avrebbe innescato uno sbrinamento forzato, interrompendo il normale ciclo di refrigerazione e facendo salire le temperature fino a valori estremi, indicati in alcune segnalazioni in circa 50 gradi.
Un’operazione che, se confermata nei termini descritti, segnerebbe un passaggio significativo nella natura delle minacce informatiche rivolte alle attività commerciali. Il bersaglio non sarebbe stato soltanto il patrimonio digitale delle aziende, ma la loro capacità di conservare, distribuire e vendere prodotti essenziali. In altre parole, un attacco alla continuità operativa della grande distribuzione, con effetti immediati sulla logistica, sulla sicurezza alimentare e sui bilanci delle imprese coinvolte.
Il risveglio dei supermercati, tra merce compromessa e impianti fuori controllo
L’allarme sarebbe scattato alle prime ore del mattino, quando il personale dei negozi ha iniziato a verificare le condizioni dei reparti refrigerati. In diversi punti vendita, secondo le testimonianze riportate dalla stampa locale, l’apertura dei frigoriferi e dei congelatori avrebbe restituito una situazione anomala, con aria insolitamente calda proveniente dagli impianti e temperature incompatibili con la conservazione degli alimenti.
Gelati sciolti, prodotti surgelati compromessi, carne e pesce esposti a condizioni termiche non più controllate, latticini e altri alimenti deperibili da sottoporre a verifiche. Il danno non si esaurisce nell’immagine di banchi frigoriferi fuori uso: riguarda soprattutto la possibilità di stabilire quali prodotti siano ancora sicuri e quali debbano essere eliminati.
Quando la catena del freddo viene interrotta, infatti, non è sufficiente ripristinare il funzionamento dell’impianto per riportare automaticamente gli alimenti alle condizioni di sicurezza originarie. La valutazione dipende dalla tipologia del prodotto, dalla temperatura raggiunta, dalla durata dell’esposizione e dalle caratteristiche specifiche della merce. Per molti alimenti, soprattutto quelli più deperibili, il superamento dei limiti di conservazione può rendere necessario lo smaltimento, anche quando l’alterazione non è immediatamente riconoscibile a occhio nudo.
È questo uno degli aspetti più delicati dell’episodio. Un impianto che smette di raffreddare non produce soltanto un guasto tecnico: può trasformarsi in un problema di sicurezza alimentare, con conseguenze che coinvolgono operatori, fornitori, autorità di controllo e consumatori.
Le prime ricostruzioni parlano di un blocco protratto per diverse ore, un intervallo potenzialmente sufficiente a compromettere una quantità rilevante di merce. L’entità effettiva delle perdite, tuttavia, dovrà essere stabilita attraverso le verifiche sui singoli punti vendita, sui sistemi di monitoraggio e sui prodotti interessati.
Nel mirino centinaia di negozi, da Intermarché a Coopérative U
La portata geografica dell’episodio è uno degli elementi che hanno attirato maggiormente l’attenzione. Secondo le informazioni diffuse dai media francesi, sarebbero stati coinvolti almeno 300 punti vendita delle insegne Intermarché e Netto, quasi un centinaio appartenenti alla rete Coopérative U e circa un altro centinaio riconducibili ad altre catene della distribuzione.
Numeri che, se confermati dalle indagini, delineerebbero un’azione estesa su una parte significativa del sistema commerciale francese. La distribuzione dei casi suggerirebbe inoltre la necessità di capire se l’attacco sia passato attraverso un unico punto di accesso tecnologico, se siano state sfruttate vulnerabilità comuni a più operatori oppure se i responsabili abbiano condotto operazioni distinte contro infrastrutture differenti.
È una distinzione fondamentale. Colpire singoli supermercati richiede un livello di accesso e una capacità operativa diversi rispetto alla compromissione di una piattaforma di gestione utilizzata da numerosi impianti. Nel secondo scenario, una vulnerabilità condivisa potrebbe consentire di raggiungere contemporaneamente sistemi appartenenti a organizzazioni diverse, amplificando gli effetti dell’incursione.
Al momento, le cifre relative ai punti vendita coinvolti devono essere considerate stime attribuite alle ricostruzioni giornalistiche, in attesa di un quadro ufficiale completo. Lo stesso vale per l’esatta estensione dei danni e per l’identificazione di tutti i sistemi compromessi.
Come funziona lo sbrinamento forzato e perché può diventare un’arma
Per comprendere la dinamica dell’attacco occorre partire dal funzionamento degli impianti frigoriferi commerciali. Nei supermercati, la refrigerazione non dipende da un semplice interruttore, ma da una rete di componenti che comprende compressori, sensori, valvole, termostati, controllori elettronici e sistemi di supervisione.
Questi dispositivi regolano la temperatura, coordinano i cicli di funzionamento e consentono agli operatori di individuare anomalie o intervenire sui parametri degli impianti. In molte installazioni, i sistemi di controllo possono essere gestiti attraverso piattaforme digitali, con collegamenti remoti utilizzati per la manutenzione, la diagnostica e l’ottimizzazione dei consumi energetici.
Anche lo sbrinamento è una funzione ordinaria. Durante il funzionamento, l’umidità può condensarsi sulle superfici fredde degli evaporatori e trasformarsi in ghiaccio, riducendo l’efficienza dello scambio termico. Per questo motivo, gli impianti prevedono cicli periodici di sbrinamento, regolati in base alle caratteristiche dell’apparecchiatura e alle condizioni operative.
Il problema nasce quando una funzione progettata per la manutenzione e l’efficienza viene attivata in modo improprio, al momento sbagliato o con modalità incompatibili con il normale funzionamento dell’impianto. Se il processo di refrigerazione viene interrotto e i sistemi di controllo non riescono a ripristinare tempestivamente le condizioni previste, la temperatura può salire e la conservazione degli alimenti può essere compromessa.
Questo non significa che qualsiasi comando di sbrinamento possa, da solo, portare un impianto a 50 gradi. Un valore così elevato richiederebbe una ricostruzione tecnica puntuale, capace di chiarire quali parametri siano stati alterati, quali dispositivi abbiano reagito ai comandi e per quanto tempo gli impianti siano rimasti fuori dalle condizioni operative normali. Le temperature indicate nelle prime notizie devono quindi essere verificate alla luce dei dati raccolti dagli investigatori.
La questione centrale è un’altra: un sistema concepito per controllare un processo fisico può diventare uno strumento di sabotaggio se un soggetto non autorizzato riesce a impartire comandi ai dispositivi che lo governano.
I controllori Danfoss e il nodo dei sistemi più datati
Tra gli elementi emersi nelle prime ricostruzioni figurano i sistemi di controllo della refrigerazione prodotti dalla società danese Danfoss. Secondo quanto riferito da alcune fonti, l’attenzione si sarebbe concentrata soprattutto sulle installazioni più datate e meno aggiornate.
La presenza di una determinata marca, tuttavia, non dimostra di per sé che il produttore sia responsabile dell’incidente, né che tutti i dispositivi della stessa famiglia siano vulnerabili. Per stabilire il punto d’ingresso degli aggressori occorre individuare i modelli effettivamente coinvolti, le versioni dei software installati, le configurazioni di rete e le eventuali debolezze sfruttate.
Gli investigatori dovranno chiarire se gli hacker abbiano approfittato di credenziali sottratte o troppo semplici, di accessi remoti esposti in modo improprio, di software non aggiornati oppure di vulnerabilità specifiche. Sarà inoltre necessario capire se i sistemi fossero collegati direttamente a Internet o raggiungibili attraverso reti aziendali e piattaforme di gestione centralizzata.
Sono scenari differenti, con implicazioni diverse per la prevenzione. Una password compromessa richiede interventi che non coincidono con quelli necessari per correggere una falla software; un accesso remoto mal configurato pone problemi diversi rispetto a una vulnerabilità presente nel firmware di un dispositivo.
Anche la gestione degli aggiornamenti è un tema cruciale. Gli impianti industriali hanno cicli di vita spesso molto più lunghi rispetto a quelli dei normali dispositivi informatici. Un controllore può restare in servizio per molti anni, mentre cambiano le reti a cui è collegato, le modalità di manutenzione e il livello delle minacce. Il risultato può essere un’infrastruttura nella quale convivono tecnologie recenti e apparecchiature progettate quando il rischio di un attacco informatico non era ancora considerato una priorità.
La sicurezza, in questi contesti, non dipende soltanto dalla qualità del singolo prodotto. Dipende anche dalla configurazione, dalla manutenzione, dalla segmentazione delle reti e dalla capacità di individuare comportamenti anomali prima che producano conseguenze materiali.
Il danno economico: merce da distruggere, vendite interrotte e costi di ripristino
La stima delle perdite in decine di milioni di euro, riportata da alcune fonti, restituisce la possibile dimensione economica dell’episodio, ma non deve essere confusa con un bilancio definitivo. Per quantificare il danno sarà necessario distinguere tra il valore degli alimenti distrutti, le vendite perse, gli interventi tecnici, le attività di bonifica e i costi legati alla ripresa del servizio.
Il primo impatto riguarda le scorte. Un supermercato gestisce ogni giorno grandi quantità di prodotti con differenti requisiti di conservazione. Quando vengono compromessi gli impianti di refrigerazione, la verifica della merce può richiedere tempo e personale, mentre l’incertezza sulle temperature raggiunte può imporre lo smaltimento preventivo di intere categorie di alimenti.
A questo si aggiungono i costi logistici. La merce eliminata deve essere reintegrata, le consegne possono subire ritardi e gli approvvigionamenti devono essere riorganizzati. Se l’incidente interessa numerosi punti vendita nello stesso momento, la domanda di prodotti sostitutivi può concentrarsi in un intervallo ristretto, mettendo sotto pressione magazzini, trasportatori e fornitori.
C’è poi il costo dell’inattività. Anche un punto vendita che non debba chiudere integralmente può essere costretto a sospendere la vendita dei prodotti interessati, isolare i reparti, attendere le verifiche tecniche e sanitarie e procedere alla pulizia delle apparecchiature. Il ripristino non coincide necessariamente con la semplice riaccensione dei frigoriferi: prima di tornare alla normalità, occorre accertare che gli impianti siano sicuri e che la merce rimasta in vendita rispetti i requisiti di conservazione.
Infine, esistono le conseguenze meno immediate, ma potenzialmente rilevanti: le franchigie assicurative, le contestazioni contrattuali, le spese per le perizie e il possibile deterioramento della fiducia dei clienti. Per una catena commerciale, un episodio di questo genere può tradursi in un problema reputazionale, soprattutto se le informazioni sulle condizioni dei prodotti non vengono comunicate con tempestività e chiarezza.
L’impatto complessivo, pertanto, potrebbe superare il valore contabile della merce perduta. La misura effettiva dipenderà dal numero dei negozi coinvolti, dalla durata dell’interruzione, dalla possibilità di recuperare parte delle scorte e dalla copertura assicurativa applicabile.
Il rischio per i consumatori: la catena del freddo non ammette scorciatoie
La sicurezza alimentare è l’aspetto che rende questo episodio particolarmente delicato. La catena del freddo è un insieme di procedure che devono mantenere gli alimenti entro condizioni termiche appropriate durante lo stoccaggio, il trasporto e la vendita. Quando uno dei passaggi viene compromesso, la valutazione del rischio deve tenere conto delle caratteristiche dei prodotti e dell’intera storia della conservazione.
L’esposizione a temperature inadeguate può favorire la proliferazione di microrganismi e compromettere la qualità degli alimenti. Il rischio varia in funzione della natura del prodotto, della temperatura effettivamente raggiunta e del tempo trascorso fuori dai limiti previsti. Non tutti gli alimenti reagiscono allo stesso modo e non è possibile stabilire una regola unica per tutte le categorie merceologiche.
Per questo motivo, il ritorno alla temperatura corretta non è una garanzia sufficiente. Un prodotto che ha subito un’interruzione significativa della catena del freddo non torna automaticamente sicuro solo perché viene nuovamente refrigerato. La valutazione deve basarsi su procedure appropriate e sulle indicazioni delle autorità competenti.
Anche l’aspetto visivo e l’odore possono essere insufficienti per riconoscere un alimento compromesso. In assenza di informazioni affidabili sulle condizioni di conservazione, non è prudente affidarsi esclusivamente all’apparenza del prodotto.
Nel caso francese, le prime notizie riferiscono di grandi quantità di alimenti destinati allo smaltimento. Saranno le verifiche delle autorità e degli operatori a stabilire l’effettiva estensione del problema e le misure adottate nei singoli punti vendita. Non vi sono elementi sufficienti, sulla base delle informazioni disponibili, per concludere che si siano verificati casi di intossicazione o che tutti i negozi interessati abbiano presentato lo stesso livello di rischio.
I piccoli incendi e il possibile coinvolgimento degli impianti elettrici
Tra le conseguenze segnalate figurano anche piccoli incendi in alcuni negozi, che sarebbero stati associati a condizioni anomale degli impianti. È un elemento che richiede particolare cautela, perché il rapporto causale tra la manipolazione dei sistemi di refrigerazione e gli eventuali episodi di incendio deve essere accertato attraverso verifiche tecniche.
I circuiti frigoriferi e i relativi apparati di controllo coinvolgono componenti elettrici ed elettronici che, in presenza di guasti o condizioni operative fuori specifica, possono richiedere l’intervento dei sistemi di protezione. Non è però possibile attribuire automaticamente eventuali incendi a un aumento della temperatura o allo sbrinamento forzato senza conoscere la configurazione degli impianti e le circostanze dei singoli episodi.
Se confermato, il coinvolgimento di altri apparati mostrerebbe quanto sia importante valutare l’incidente non soltanto in termini di perdita delle merci, ma anche di sicurezza degli ambienti di lavoro e degli impianti. La ricostruzione dovrà chiarire se gli eventi siano stati direttamente provocati dai comandi impartiti dagli aggressori, se siano derivati da guasti conseguenti o se si tratti di episodi distinti.
La procura di Parigi e le domande ancora senza risposta
La procura di Parigi, secondo quanto riferito nelle notizie sull’accaduto, ha confermato l’esistenza dell’attacco. Le prime ricostruzioni descrivono un’operazione che avrebbe consentito di attivare a distanza lo sbrinamento forzato in numerosi esercizi commerciali.
Restano tuttavia aperti diversi interrogativi. Il primo riguarda l’identità degli autori. Al momento, in assenza di attribuzioni ufficiali circostanziate, non è possibile indicare con certezza chi abbia organizzato l’operazione, né stabilire se si tratti di un gruppo criminale interessato al profitto, di soggetti intenzionati a provocare un danno economico o di un’azione riconducibile ad altre motivazioni.
Anche l’obiettivo finale resta da chiarire. A differenza delle campagne di ransomware più tradizionali, nelle quali i criminali bloccano i dati o i sistemi informatici per chiedere denaro, un sabotaggio che punta direttamente agli impianti fisici può avere finalità differenti. Può mirare a estorcere denaro, a danneggiare un concorrente, a mettere sotto pressione un’organizzazione o a dimostrare la possibilità di compromettere infrastrutture considerate essenziali per l’attività quotidiana.
L’assenza di una richiesta di riscatto resa pubblica non basta, da sola, a escludere una motivazione economica. Allo stesso modo, non sarebbe corretto attribuire all’attacco finalità politiche o strategiche senza prove.
Gli investigatori dovranno inoltre stabilire se i punti vendita siano stati colpiti attraverso una vulnerabilità comune, se vi sia stato accesso ai sistemi di gestione di un fornitore esterno e se gli aggressori abbiano avuto la possibilità di controllare direttamente i dispositivi. Le risposte saranno determinanti anche per capire se esista un rischio residuo per altri impianti ancora in funzione.
Dalla sicurezza informatica alla sicurezza industriale
L’episodio mette in evidenza una trasformazione che interessa da tempo le imprese: la distinzione tra sistemi informatici e apparecchiature fisiche è sempre meno netta. Le reti digitali non gestiscono soltanto documenti, contabilità e comunicazioni. In molti settori regolano processi industriali, catene logistiche, impianti energetici, sistemi di climatizzazione e dispositivi di controllo ambientale.
Questa integrazione offre vantaggi importanti. Consente di ridurre i consumi, programmare la manutenzione, individuare guasti e coordinare attività distribuite su più sedi. Ma amplia anche la superficie di attacco. Un dispositivo connesso, se non adeguatamente protetto, può diventare una porta d’ingresso verso un processo che produce effetti concreti nel mondo fisico.
Nel caso dei supermercati, la conseguenza non sarebbe soltanto l’indisponibilità di un software, ma la perdita della capacità di conservare alimenti in condizioni controllate. La differenza è sostanziale: un incidente informatico può trasformarsi in un danno materiale immediato, con ripercussioni sulla salute pubblica, sull’attività commerciale e sull’intera filiera di approvvigionamento.
È il terreno della cosiddetta sicurezza dei sistemi di controllo industriale, un ambito che richiede competenze e procedure specifiche. Le misure utilizzate per proteggere un computer d’ufficio non sono sufficienti, da sole, a garantire la sicurezza di un sistema che comanda compressori, valvole e sensori. Occorre considerare anche la continuità del servizio, i tempi di ripristino, la compatibilità degli aggiornamenti e le conseguenze fisiche di un comando errato.
Le contromisure: reti separate, accessi controllati e allarmi indipendenti
Un incidente di questa portata impone di interrogarsi sulle misure necessarie per ridurre il rischio di nuovi attacchi. La prima riguarda la separazione tra le reti informatiche aziendali e quelle utilizzate per controllare gli impianti. La segmentazione limita la possibilità che una compromissione iniziale si propaghi verso sistemi più delicati.
Un secondo livello di protezione riguarda gli accessi remoti. Le connessioni utilizzate per la manutenzione devono essere autorizzate, protette e monitorate. L’autenticazione a più fattori, la gestione rigorosa delle credenziali e la registrazione delle attività possono ridurre il rischio di accessi non autorizzati.
È inoltre fondamentale mantenere aggiornati i dispositivi, quando gli aggiornamenti sono disponibili e compatibili con le esigenze operative, e sostituire o isolare le apparecchiature che non ricevono più supporto. La gestione delle tecnologie obsolete non è soltanto una questione di efficienza: può diventare un elemento determinante per la sicurezza dell’intera infrastruttura.
Altrettanto importante è la presenza di sistemi di monitoraggio capaci di riconoscere variazioni anomale. Un aumento rapido della temperatura, una sequenza insolita di comandi o l’attivazione ripetuta di funzioni di manutenzione dovrebbero generare segnalazioni tempestive. Dove possibile, i controlli di sicurezza devono essere progettati in modo da impedire che un singolo comando anomalo possa compromettere un’intera installazione senza ulteriori verifiche.
Infine, le aziende devono predisporre procedure di emergenza che stabiliscano come intervenire quando i sistemi digitali non sono più affidabili. Questo significa poter isolare i dispositivi compromessi, verificare le condizioni degli alimenti, ripristinare gli impianti in sicurezza e coordinare le decisioni con i responsabili della qualità e le autorità competenti.
La sicurezza informatica, in questo scenario, non può essere delegata esclusivamente al reparto tecnico. Coinvolge la direzione aziendale, i responsabili dei punti vendita, i fornitori degli impianti, gli specialisti della manutenzione e chi gestisce la sicurezza alimentare.
Un campanello d’allarme per tutta la grande distribuzione europea
La vicenda francese, se confermata nei dettagli finora riportati, non riguarda soltanto una serie di supermercati colpiti da un guasto anomalo. Interroga un modello industriale nel quale la tecnologia è diventata indispensabile per mantenere in funzione attività quotidiane e servizi essenziali.
La grande distribuzione si basa su un equilibrio complesso: i prodotti arrivano dai fornitori, attraversano centri logistici, vengono conservati a temperature controllate e raggiungono i punti vendita secondo tempi rigorosi. Una perturbazione concentrata su un singolo anello può generare costi che si propagano rapidamente lungo tutta la filiera.
Per questo motivo, il caso merita attenzione anche oltre i confini francesi. Non perché sia già possibile concludere che gli stessi sistemi siano vulnerabili in ogni Paese, ma perché le questioni sollevate sono comuni a tutte le organizzazioni che affidano processi fisici a infrastrutture digitali. La presenza di dispositivi connessi, la manutenzione da remoto e la coesistenza di tecnologie di età diversa sono caratteristiche diffuse anche nella distribuzione europea.
La lezione è chiara: la protezione dei sistemi informatici non può fermarsi ai dati e alle reti aziendali. Deve estendersi alle apparecchiature che conservano gli alimenti, regolano gli impianti e garantiscono la continuità delle attività commerciali.
Il prezzo invisibile della connessione
Per anni la digitalizzazione della distribuzione è stata raccontata soprattutto attraverso i vantaggi: efficienza energetica, riduzione degli sprechi, controllo centralizzato e maggiore precisione nella gestione delle scorte. L’episodio francese porta in primo piano l’altra faccia di questa trasformazione, quella dei rischi che emergono quando un sistema progettato per ottimizzare un processo diventa vulnerabile a un intervento ostile.
Il paradosso è che un impianto può essere perfettamente funzionante sul piano meccanico e risultare comunque esposto sul piano informatico. Compressori, tubazioni e celle frigorifere possono essere integri, ma se i controlli che ne regolano il funzionamento vengono manipolati, l’intero sistema rischia di perdere la propria funzione.
È proprio questa dipendenza a rendere il sabotaggio potenzialmente tanto efficace. Non serve necessariamente distruggere un’infrastruttura: può bastare alterarne il funzionamento per un periodo limitato, purché sufficiente a rendere inutilizzabile ciò che essa dovrebbe proteggere.
La dimensione economica dell’attacco dovrà essere verificata, così come la portata effettiva delle conseguenze e l’identità dei responsabili. Ma il problema di fondo è già evidente: la sicurezza digitale è diventata una componente della sicurezza operativa e alimentare.
Nei supermercati francesi, il risultato concreto sarebbe stato un enorme spreco di prodotti e una difficile corsa al ripristino degli impianti. La questione che resta aperta per il settore è più ampia: quanto sono preparate le infrastrutture commerciali a resistere a un attacco capace di trasformare un comando informatico in un danno fisico?
La risposta non dipenderà soltanto dalla capacità di individuare gli autori di questa incursione. Dipenderà anche da quanto rapidamente le imprese sapranno verificare le proprie reti, proteggere gli accessi agli impianti e costruire sistemi capaci di reagire prima che un’anomalia digitale si trasformi in una crisi reale.